Gardez l'ascendant dans le cyberespace
StratOps mobilise un cercle d'experts internes et externes triés sur le volet. Pour piloter ou copiloter votre cybersécurité avec clarté, efficacité et impact dirigeant.
Une méthode née du terrain, pensée pour les dirigeants
De la banque à l'industrie, en passant par une période en tant qu'officier de réserve, Sylvan a mené des missions exigeantes dans des environnements sous pression. Il a conçu la méthode StratOps pour offrir aux dirigeants un pilotage clair, actionnable et résilient face aux menaces cyber.
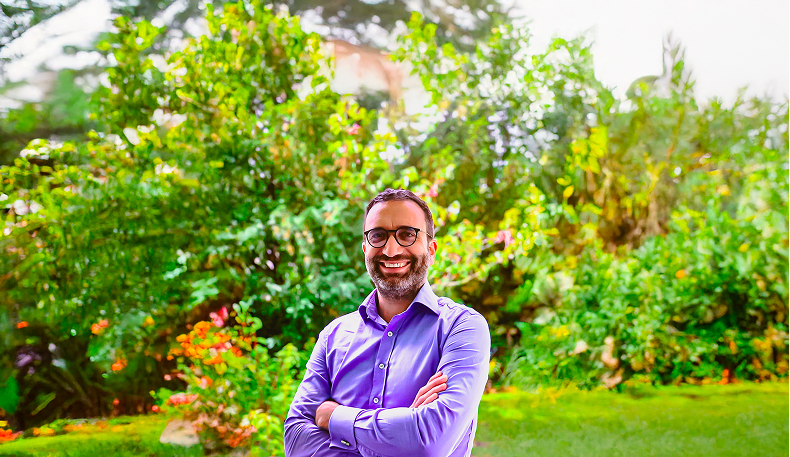
Sylvan Ravinet
Expert en cybersécurité et conformité depuis plus de 25 ans. Il accompagne des PME comme des grands groupes dans leur transformation réglementaire et leur résilience opérationnelle.
Il intervient pour :
- Renforcer l'alignement entre dirigeants, IT et équipes métiers
- Structurer les preuves et livrables face aux audits (ISO 27001, DORA, RGPD…)
- Piloter la cybersécurité comme un levier stratégique, pas une simple obligation


Des experts cyber à vos côtés
StratOps active un cercle restreint d'experts internes et externes pour vous aider à franchir un cap ou sécuriser une capacité.
Pilotage et stratégie

Responsable cybersécurité externalisé
Devient votre référent opérationnel sécurité (vCISO) avec un reporting structuré.

Chef de projet Stratops
Pilote votre programme cyber avec méthode et clarté, du cadrage à l'exécution.

Avocat spécialisé
Sécurise vos contrats, analyses de risques juridiques et obligations réglementaires (GDPR, REC, DORA, NIS2, CRA, IA Act…)

Expert en sensibilisation et formation
Conçoit et anime des formations adaptées à vos enjeux : COMEX, métiers, IT, prestataires. Renforce les réflexes et la vigilance collective.

Expert RH
Appuie la montée en maturité via la sensibilisation, les process, la gouvernance, les recrutements et s'intègre à la GPEC.

Expert protection des données
Classe vos actifs critiques (données, métiers, systèmes), sécurise les accès, transferts et expositions. Renforce la protection des données dans la durée (chiffrement, politique d'accès, usage).
Risques, Conformité & Audit

Expert GRC, conformité et audits
Prépare, structure et soutient vos audits ISO 27001. NIS2, DORA, RGPD.

Expert PCA/DRP
Structure vos plans de continuité, d'urgence et de reprise.

Éditeur de logiciel cyber et conformité
StratOps s'appuie sur un cercle restreint d'éditeurs éprouvés pour accélérer la structuration des preuves, référentiels et contrôles, et pour soutenir les opérations cyber (gestion des vulnérabilités..)
Opérations & Outillage
Expert PAM (Privileged Access Management)
Verrouille les accès sensibles, limite les privilèges, structure les habilitations critiques. Déploie une approche pragmatique du moindre privilège, sans nuire à l'efficacité opérationnelle.

Expert IAM/IAG
Clarifie les accès, permissions, comptes sensibles, rôles critiques, processus onboarding, mover, offboarding, réconciliation, recertification, etc. et les configurations

MSSP de confiance
Intègre les alertes, services managés et surveillance avec coordination claire pour un pilotage des MTTD, MTTA, MTTR opérationnels.

Intégrateur de solutions cyber
Déploie les solutions validées avec efficacité et pragmatisme. Pilote l'intégration technique (EDR, SIEM, MFA, PAM..) dans un cadre aligné avec vos priorités et votre budget.

Expert sécurité cloud & SaaS
Cartographie les usages cloud (IaaS/SaaS). Identifie les risques de configuration et d'accès. Met en place des garde-fous réalistes, adaptés à vos métiers, fournisseurs et workflows.

Expert AppSec/DevSecOps
Intègre la sécurité dans le cycle de vie logiciel. Automatise les contrôles de code, dépendances et secrets. Aide vos équipes à coder plus vite… sans sacrifier la sécurité.
Vous restez aux commandes avec des alliés fiables
Ils ont travaillé avec ces entreprises
StratOps les mobilise pour vous







Piloter la cybersécurité, ce n'est pas suivre la norme. Ou juste réagir en cas de crise. C'est anticiper, s'adapter, résister et décider sous pression. En équipe.
Sylvan Ravinet
Fondateur de StratOps
Ils témoignent
Réalisations
Voici quelques exemples d'interventions StratOps, du pilotage vCISO à l'appui stratégique en board.
Direction cybersécurité externalisée (vCISO)
Défis :
- Élargir les opérations de cybersécurité pour correspondre à la croissance rapide de l'entreprise
- Assurer la conformité avec les réglementations financières internationales et les normes de l'industrie
- Sécuriser des infrastructures complexes, multi-cloud et héritées
- Construire et diriger une équipe de sécurité diversifiée et performante
Réalisations :
- Élaboration et feuille de route approuvées par le Comité Exécutif.
- Le renouvellement PCI DSS 2025 est sécurisé grâce à des efforts internes et des partenariats.
- Les 8 principaux risques cybernétiques sont identifiés et présentés au comité des risques.
- Une approche accélérée pour la sécurité GDPR et la sécurité DORA est définie.
- De nouveaux fournisseurs sont qualifiés (évaluations SOC, sécurité cloud, etc.).
- L'approche BCP à l'échelle de l'entreprise est redéfinie.
- Accompagne la transition avec l'arrivée d'un nouveau CISO permanent.
Pilotage de programme cyber externalisée (finance)
Défis :
- Coordonner avec plusieurs parties prenantes, y compris les CDO, CISOs, DPO, départements Finance et Conformité
- Gérer des portefeuilles d'applications à grande échelle (plus de 500 pour le RGPD, plus de 2500 pour RUN)
- Aligner les initiatives de cybersécurité avec des exigences réglementaires complexes (RGPD, DORA)
Réalisations :
- Programme de conformité à la sécurité des applications RGPD réussi pour 500 applications
- Défini l'approche et les procédures de sécurité des applications pour la conformité ABC/AIS, RGPD et DORA
- Préparé la phase RUN pour plus de 2500 applications RGPD en relation avec les principales parties prenantes
- Défini l'approche des applications et de l'infrastructure pour le programme de conformité à la sécurité DORA
- Établi une collaboration efficace entre les équipes de cybersécurité, numérique, finance, risque et conformité pour la conformité en matière de cybersécurité
Conseiller cybersécurité clients auprès de la direction des opérations.
Défis :
- Comprendre l'état actuel du business model et de la cybersécurité dans un délai limité
- Aborder des exigences réglementaires complexes (y compris le RGPD) et la gestion des risques tiers avec une approche simplifiée
Réalisations :
- Obtenu un score de satisfaction élevé de la part du donneur d'ordre
- Reçu d'excellents retours sur la profondeur et la clarté du rapport et des recommandations exploitables
Conseiller cyber du CEO et VP Produit
Défis :
- Répondre aux besoins divers des parties prenantes provenant de la gestion de produit, des services professionnels, de la gestion de la relation client et de l'ingénierie des données
- Fournir des insights pratiques tout en ayant une connaissance des normes et réglementations (y compris le RGPD)
Réalisations :
- A défini avec succès une stratégie de cybersécurité et une feuille de route de haut niveau pour la startup
- A défini des exigences détaillées en matière de cybersécurité pour le produit et les prochaines itérations du MVP
Testez votre posture cyber
Répondez à 5 questions. En moins de 2 minutes, vous saurez :
- Où vous en êtes sur les 4 temps du cycle OODA
- Les risques qui vous exposent le plus
- Le bon levier pour reprendre l'initiative
FAQs
Réponses aux questions fréquemment posées
Notre écosystème combine des experts internes (comme nos chefs de projet StratOps) et des spécialistes externes rigoureusement sélectionnés. Tous ont été choisis pour leur spécialisation, leur expérience de terrain et leur capacité à délivrer des résultats concrets, que ce soit en tant qu'indépendants, éditeurs ou responsables cyber en entreprise.
Nous activons un cercle restreint d'experts de confiance, internes et externes, déjà éprouvés sur nos missions. Cela nous permet d'allier agilité, spécialisation et continuité, sans dépendre d'un annuaire impersonnel.
Chaque expert intervient dans le cadre de la méthode StratOps, avec des objectifs clairs, des formats validés et un chef de projet dédié qui reste votre copilote principal. Pas de silos, pas de sous-traitance aveugle.
Oui, c'est possible. Mais nous recommandons toujours une évaluation flash préalable pour s'assurer que l'intervention soit ciblée et cohérente avec votre trajectoire globale (stratégie, gouvernance, budget).
Nous ne commercialisons aucun outil, mais avons identifié et éprouvé des solutions cyber efficaces (EDR, SIEM, GRC, PAM…) que nous savons intégrer dans une démarche pragmatique, pilotable et alignée sur vos priorités.
Absolument. Nos experts interviennent aussi bien auprès des DSI que des équipes métiers, RH ou achats, pour ancrer la cybersécurité dans les réalités opérationnelles. Ce n'est plus un sujet cloisonné.
L'intégration se fait généralement sur cooptation ou après mission réussie, rarement sur candidature spontanée. Nous cherchons des profils alignés avec notre exigence : clarté, impact, sens du service, et cohérence stratégie-opérations.