La méthode qui redonne aux dirigeants le pouvoir sur leur cybersécurité
Une approche claire pour aligner stratégie, opérations, conformité et ne plus subir la pression réglementaire, les audits ou les incidents.
Faire le point en 3 minutes






En cybersécurité et conformité, nombre d'entreprises font face à un véritable brouillard
Douleurs des dirigeants.
- Trop de réglementations, manque d'agilité dans la conformité
- Cycles de décision trop longs en contexte de crise
- Mesures de sécurité et contrôles déconnectés des enjeux business
- Absence de confiance dans la valeur des dispositifs cyber
- Responsabilités floues... jusqu'au moment où le dirigeant est tenu de répondre
Frictions opérationnelles
- Trop de normes, de documents, pas assez de cohérence d'exécution
- Duplication des efforts, surcharge d'audits, responsabilités floues
- Décalage entre priorités business et remédiation cyber
- Goulets d'étranglement dans la mise en œuvre des contrôles
Évaluez votre capacité de résilience cyber
Répondez à 5 questions. En moins de 2 minutes, vous saurez :
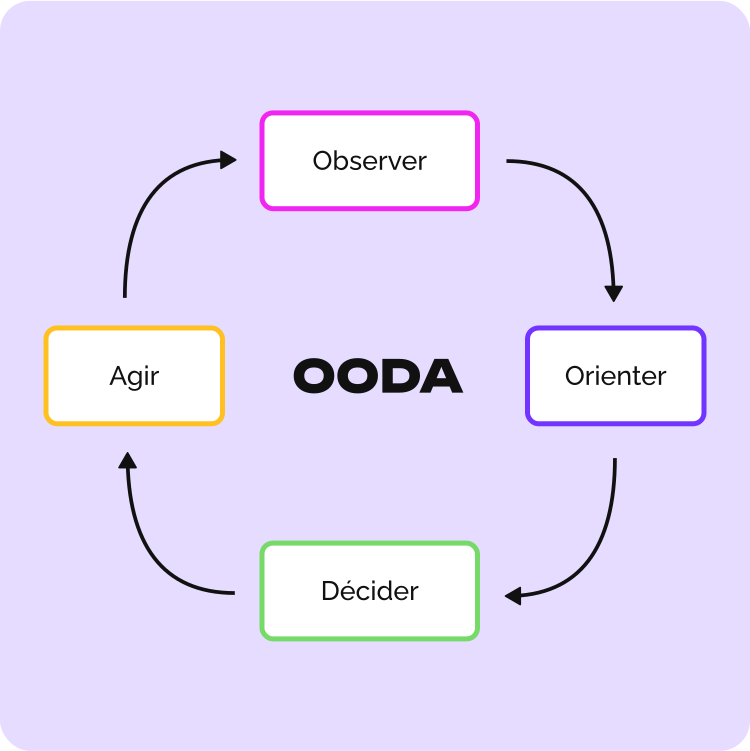
- Où vous en êtes sur les 4 temps du cycle OODA
- Les risques qui vous exposent le plus
- Le bon levier pour reprendre l'initiative
La nouvelle responsabilité légale des dirigeants
Les textes comme le RGPD, NIS2 ou DORA ne laissent plus place au doute : les dirigeants sont légalement responsables de la gouvernance des risques cyber, de la résilience opérationnelle, et des décisions liées à la cybersécurité.
Dirigeants, DSI, RSSI, responsables GRC… Vous n'êtes pas seuls à naviguer à vue.
Dirigeants, fondateurs, auditeurs
qui veulent savoir où se situe leur risque réel, et où engager leur responsabilité.
Leaders IT
qui veulent structurer l'action au-delà des audits ou des matrices Excel.
Experts cyber / GRC
en quête de méthode claire pour piloter une remédiation à forts enjeux.
La promesse StratOps : reprendre le contrôle et garder l'avantage cyber
Inspirée du cycle militaire OODA (Observer, Orienter, Décider, Agir), notre méthode vous aide à :
- Observer les signaux faibles - pas seulement les incidents
- Orienter les choix selon la réalité du terrain - pas une grille abstraite
- Décider plus vite - avec des arbitrages clairs
- Agir avec des preuves concrètes - auditables et utiles.
Pas de plans rigides : une posture agile, taillée pour un monde qui bouge.
Résultat : une cybersécurité dynamique, claire et pilotable par la direction. Vous ne subissez plus. Vous gardez l'initiative.
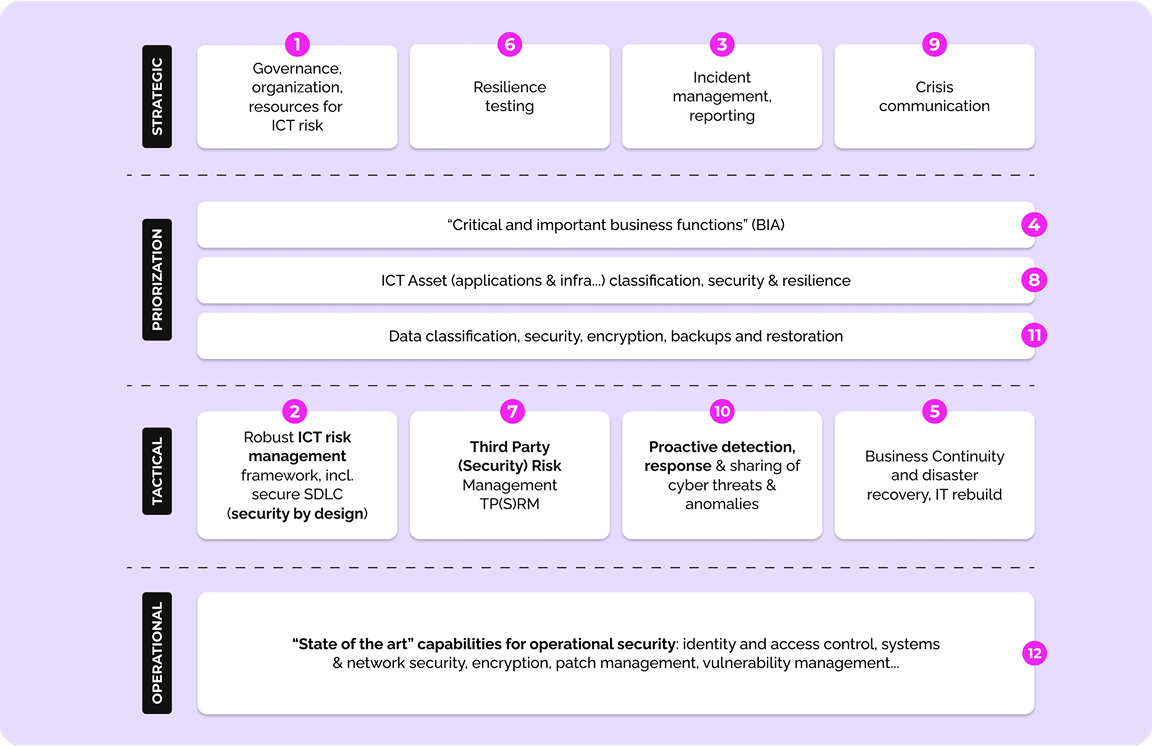
Les 12 capacités StratOps : un cadre clair, pilotable et actionnable
StratOps structure 12 capacités clés de cyber résilience dans un modèle d'exécution unifié qui aligne stratégie, gouvernance, IT, sécurité et conformité.
Chaque capacité est pensée pour être :
- Lisible : compréhensible par les dirigeants, pas réservée aux experts
- Défendable : solide face à un auditeur
- Actionnable : utile sur le terrain et face aux attaques, pas juste sur le papier
Chaque capacité progresse à travers quatre niveaux de maturité :
- Ad hoc : abordée ponctuellement, sans structure claire
- Formalisée : documentée, mais peu déployée
- Opérationnelle : intégrée, mesurée, pilotée dans les processus
- Manœuvrable : ajustable en temps réel selon le contexte, les signaux faibles ou une crise
L'objectif StratOps : faire progresser, à votre rythme, chaque capacité vers la manœuvrabilité - le niveau où votre cybersécurité devient un avantage stratégique et opérationnel, pas un fardeau.
Recevoir la fiche méthode complète PDF + 12 capacités détaillées.
Recevoir la méthodeCe que vous avez peut-être déjà tenté
Passez du brouillard à la manœuvrabilité cyber
Identifiez votre point de départ, choisissez un pack, reprenez l'avantage.
Fixez un nouveau cap avec Stratops
FAQs
Réponses aux questions fréquemment posées
La notion d'approche proportionnée (présente dans DORA, NIS2, RGPD…) est une exigence, mais reste floue dans son application. StratOps en fait une réalité opérationnelle, à travers : une cartographie BIA des activités critiques, une analyse croisée entre risques cyber, exigences légales, et dépendances numériques, une priorisation des actions fondée sur l'impact métier et la continuité, une mise en œuvre cadencée, selon la maturité et les capacités de l'organisation, une sécurité et une conformité alignées sur les enjeux réels, pas sur une illusion de contrôle.
Nous partons de la réalité opérationnelle, pas des grilles de conformité. Nous remettons les dirigeants en position de commandement, pas de réaction. Nous livrons des preuves concrètes de résilience, utilisables devant un conseil d'administration ou un régulateur. Nous intégrons un accompagnement juridique, via nos cabinets partenaires. Nous fournissons des outils, des copilotes IA et des playbooks intelligents, pas des documents à signer. En bref, nous fournissons une méthode vivante, alignée sur les vrais enjeux.
Que vous ayez besoin d'un diagnostic stratégique ou d'un accompagnement long terme, nous restons disponibles comme : vCISO fractionné / conseiller de confiance, Architecte cyber et conformité (indépendant des vendeurs), Interface avec vos prestataires (MSSP, pentesters, outils), Référent pour cadrer les choix avec la responsabilité du dirigeant en ligne de mire
Le cycle OODA (Observer, Orienter, Décider, Agir) n'est pas nouveau dans l'univers cyber. Les équipes de réponse à incident (CSIRT) l'utilisent déjà pour réagir vite en situation de crise. Ce que StratOps apporte, c'est un changement d'échelle. Nous appliquons la boucle OODA au niveau stratégique — pour aider les dirigeants à garder la main, aligner les arbitrages avec les réalités opérationnelles, et piloter l'ensemble de leur posture cyber avec clarté. Celui qui observe mieux, oriente plus vite, décide plus clairement et agit plus tôt… prend l'avantage. C'est vrai dans un cockpit. C'est vital dans un comité de direction.